เซิร์ฟเวอร์การแก้ไข AI เชื่อมโยงเครื่องสแกนความปลอดภัยและผู้ช่วย AI
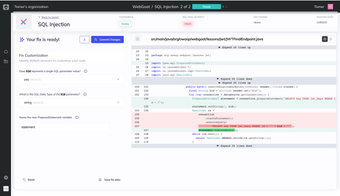
bugsy, จาก Mobb Dev, ทำให้การแก้ไขความปลอดภัยเป็นอัตโนมัติสำหรับนักพัฒนาและตัวแทน AI โดยเปลี่ยนผลการสแกนให้เป็นการแก้ไขที่นำไปใช้ได้ มันทำงานเป็นเซิร์ฟเวอร์ Model Context Protocol ที่ช่วยให้ผู้ช่วย AI สามารถทำงานภายในบริบทของที่เก็บข้อมูลเพื่อสร้างและนำการเปลี่ยนแปลงโค้ดไปใช้ เครื่องมือนี้ให้การสร้างการแก้ไขโดยอัตโนมัติ, จุดเข้า CLI ผ่าน npx, และอินเทอร์เฟซการตรวจสอบเว็บ มันมุ่งเป้าไปที่นักพัฒนา, ผู้ดูแลโครงการโอเพนซอร์ส, และทีม DevSecOps เพื่อลดความพยายามในการแพตช์ด้วยมือ.
คุณสามารถใช้ bugsy สำหรับงานอะไรได้บ้าง?
bugsy รับข้อมูลการวิเคราะห์สถิตและแปลงเป็นการแก้ไขโค้ด โดยมุ่งเน้นที่การแก้ไขแทนการตรวจจับ การกระจายเป้าหมายไปยังผู้ดูแลระบบของที่เก็บข้อมูลสาธารณะและรวมแพตช์ที่สร้างขึ้นเข้ากับพื้นที่ทำงานของที่เก็บข้อมูลเพื่อการตรวจสอบ รุ่นชุมชนได้รับการปรับให้เหมาะสมสำหรับโครงการโอเพนซอร์สและมีวัตถุประสงค์เพื่อปิดวงจรระหว่างรายงานช่องโหว่และการเปลี่ยนแปลงโค้ดที่ชัดเจนซึ่งนักพัฒนาสามารถตรวจสอบและบันทึกได้
- Snyk
- Checkmarx
- GitHub Advanced Security (CodeQL)
- OpenText Fortify
การแก้ไขที่สร้างขึ้นมีความถูกต้องแม่นยำแค่ไหนเมื่อเปรียบเทียบกับแพตช์ที่ทำด้วยมือ?
เครื่องมือจะสร้างการแก้ไขที่แนะนำซึ่งอธิบายว่าเป็น การแก้ไขโค้ดที่พร้อมสำหรับการผลิต แต่ความถูกต้องขึ้นอยู่กับการค้นพบของสแกนเนอร์ที่อยู่ต้นทางและผู้ช่วยที่ทำงานในบริบทของที่เก็บข้อมูล เนื่องจาก bugsy ไม่ได้ค้นพบช่องโหว่ด้วยตัวเอง คุณภาพของแพตช์จึงสอดคล้องกับความแม่นยำของรายงาน SAST และความชัดเจนของคำแนะนำของผู้ช่วย ทีมงานควรทำการตรวจสอบโค้ดแบบดั้งเดิมและการทดสอบบนการเปลี่ยนแปลงที่สร้างโดย AI ก่อนที่จะรวมเข้ากับสาขาหลัก
ต้องมีความรู้ทางเทคนิคเพื่อให้ได้ผลลัพธ์ที่มีประโยชน์หรือไม่?
การรัน bugsy เป็นเซิร์ฟเวอร์ MCP ต้องการ API key จาก Mobb และผู้ช่วยที่เข้ากันได้กับ MCP โครงการยังทำงานเป็น CLI ผ่าน npx บนระบบที่มี Node.js ซึ่งช่วยให้สามารถดำเนินการได้อย่างรวดเร็วโดยไม่ต้องติดตั้งที่ซับซ้อน สภาพแวดล้อม MCP ที่รองรับรวมถึง Claude Desktop, Cursor และ Windsurf ซึ่งหมายความว่าผู้ดูแลระบบต้องกำหนดการเข้าถึงที่เก็บข้อมูลและข้อมูลประจำตัวสำหรับผู้ช่วยในการใช้การเปลี่ยนแปลงภายในพื้นที่ทำงานของโครงการ
ขีดจำกัดที่ทีมควรวางแผนไว้คืออะไร?
bugsy ไม่มีการผูกพันกับผู้ขายแต่ปรับให้เหมาะสมสำหรับที่เก็บข้อมูลสาธารณะ GitHub, GitLab และ ADO ดังนั้นการทำงานที่เป็นส่วนตัวหรือโฮสต์ด้วยตนเองอาจต้องการการกำหนดค่าที่เพิ่มเติม เครื่องมือพึ่งพาข้อมูล SAST ภายนอกทั้งหมด ดังนั้นช่องว่างในการครอบคลุมของสแกนเนอร์จึงทำให้เกิดช่องว่างในการแก้ไข ในฐานะที่เป็นโครงการที่มุ่งเน้นชุมชน ทีมที่ต้องการการควบคุมเฉพาะองค์กรควรวางแผนการจัดการเพิ่มเติมเกี่ยวกับการเข้าถึง การตรวจสอบ และการรวมเข้ากับท่อส่งความปลอดภัยที่มีอยู่
ตัวเลือกที่ใช้งานได้จริงสำหรับทีมที่สอดคล้องกับกระบวนการทำงาน SAST และ MCP
bugsy เป็นตัวเลือกที่ใช้งานได้จริงสำหรับนักพัฒนาและ DevSecOps ที่ใช้เครื่องมือ SAST และผู้ช่วยที่เข้ากันได้กับ MCP และยอมรับแพตช์ที่ AI แนะนำเป็นจุดเริ่มต้น Mobb ก่อตั้งขึ้นในปี 2021 โดย Eitan Worcel และ Jonathan Afek มุ่งเน้นไปที่การแก้ไขอัตโนมัติ; ทีมควรจัดสรรเวลาในการตรวจสอบโดยมนุษย์สำหรับการแก้ไขที่สร้างขึ้นและสำหรับการกำหนดค่า MCP ก่อนที่จะพึ่งพามันในสายการผลิต.